Dirección de ciberseguridad y cumplimiento normativo
Servicio de CISO externo, implantación de ISO/IEC 27001 y del Esquema Nacional de Seguridad, y continuidad de negocio para organizaciones que necesitan esta función sin incorporar un directivo a tiempo completo.
Cuándo tiene sentido un CISO externo
Muchas organizaciones no necesitan un departamento de seguridad propio, pero sí a un responsable que dirija la función, priorice las actuaciones y rinda cuentas ante dirección.
Un cliente o una licitación exige ISO 27001 o ENS
Hay que cumplir plazos y llegar a la auditoría con un sistema implantado y operativo.
Nadie tiene la responsabilidad formal de la seguridad
Las decisiones de seguridad se toman sin análisis de riesgos y sin un responsable que rinda cuentas.
El proveedor IT mantiene los sistemas, pero nadie gestiona el riesgo
ShieldAudit trabaja junto a tu equipo o proveedor IT actual y aporta la función de gobierno de la seguridad.
Se ha producido un incidente de seguridad
Análisis de lo ocurrido, contención, recuperación y corrección de la causa.
Áreas de servicio
Gobierno de la seguridad, cumplimiento normativo e implantación de controles.
CISO externo (vCISO)
Dirección de la seguridad con dedicación parcial: estrategia, riesgos, presupuesto y reporte a dirección, sin incorporar un directivo a tiempo completo.
Ver detalleISO/IEC 27001
Implantación del SGSI y preparación para la certificación: alcance, análisis de riesgos, Declaración de Aplicabilidad, dirección y validación de políticas, y auditoría interna.
Ver detalleEsquema Nacional de Seguridad
Adecuación al ENS (RD 311/2022) para entidades públicas y empresas que les prestan servicios: categorización, medidas y preparación para la auditoría.
Ver detalleContinuidad y respuesta a incidentes
Plan de continuidad de negocio, planes de recuperación con RTO definidos, procedimiento de gestión de incidentes y simulacros periódicos.
Ver detalleImplantación y verificación de controles
Los controles se aplican y se verifican, no solo se recomiendan: identidades y accesos, protección de la información, seguridad de los puestos de trabajo y del entorno cloud.
Ver detalleJunto a tu equipo o proveedor IT
ShieldAudit aporta la dirección de la seguridad (prioridades, criterios y verificación) sin duplicar funciones ni sustituir a quien ya mantiene tus sistemas.
De la primera reunión al seguimiento
Reunión inicial
30 minutos para conocer tu contexto, tus obligaciones y tus prioridades. Sin compromiso.
Análisis de situación
Análisis de la situación actual y de los riesgos, con un informe ejecutivo para dirección.
Plan e implantación
Hoja de ruta priorizada por impacto en el negocio y ejecución de las medidas acordadas.
Seguimiento
Revisión periódica, indicadores e informes a dirección para mantener el nivel alcanzado.
Proyectos de referencia
Por confidencialidad, los proyectos se describen sin identificar a la organización.
CISO externo y certificación ISO/IEC 27001
CISO externo de la organización, al frente del programa de seguridad de la información.
- Dirección del programa de seguridad y del SGSI
- Acompañamiento hasta la obtención de la certificación ISO/IEC 27001
- Plan de continuidad de negocio con cinco planes de recuperación y calendario anual de simulacros
- Indicadores de seguridad y seguimiento periódico con dirección
Responsable de Ciberseguridad y certificación ISO/IEC 27001
Responsable de la ciberseguridad de una empresa del sector energético.
- Dirección de la función de ciberseguridad con reporte a dirección ejecutiva
- Implantación del SGSI como responsable de seguridad
- Proyecto de certificación ISO/IEC 27001 hasta su obtención
Modelo de trabajo
ShieldAudit es una consultoría independiente. El mismo consultor sénior, Javier Moreno, es responsable del proyecto desde el análisis inicial hasta el seguimiento.
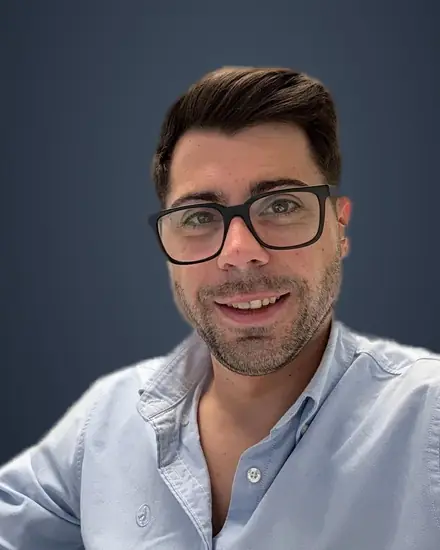
Un único interlocutor
La misma persona analiza, ejecuta y hace el seguimiento del proyecto.
Prioridades según el impacto en el negocio
Cada recomendación se justifica por el riesgo que reduce y por su coste.
Implantación y verificación
El trabajo incluye la implantación y la verificación de los controles, no solo su recomendación.
Español e inglés
Reuniones y entregables en cualquiera de los dos idiomas, o bilingües si tu organización lo necesita.
Autonomía al terminar
Al terminar, tu equipo puede mantener el sistema por sí mismo: procesos documentados, personas formadas y criterios de seguimiento claros.
Opiniones de clientes
Muy buena experiencia con Shieldaudit. Javier es un auténtico profesional, cercano y siempre dispuesto a ayudarte en todo lo que necesites. Se nota que sabe lo que hace y que le importa hacer las cosas bien. Me gustó mucho la claridad con la que explica todo y la tranquilidad que transmite durante el proceso. Da gusto trabajar con gente así, que combina profesionalidad con trato humano. Sin duda, totalmente recomendable.
Contacté con Shieldaudit para realizar una auditoría sobre la ciberseguridad de mi empresa. Javier me realizó la auditoría y, desde el primer momento, el trato fue cercano y muy profesional. Se agradece especialmente la forma en la que explican los aspectos técnicos, utilizan un lenguaje sin tecnicismos innecesarios. Cumplieron rigurosamente con los plazos acordados. Recomiendo sus servicios a cualquier empresa que busque una auditoría de ciberseguridad bien hecha.
Muy satisfecho con los servicios prestados donde eficacia y profesionalidad van de la mano. A todo ello se le suma la calidad humana y buen trato de Javier. Calidad precio me atrevería a decir que son los mejores. 100% recomendable.
Cuéntame tu caso
Una reunión de 30 minutos para entender tu situación y tus obligaciones, y valorar cómo puedo ayudarte. Sin compromiso.